Vivo X Fold3 Pro
- 8.8/10 (12 Reviews)


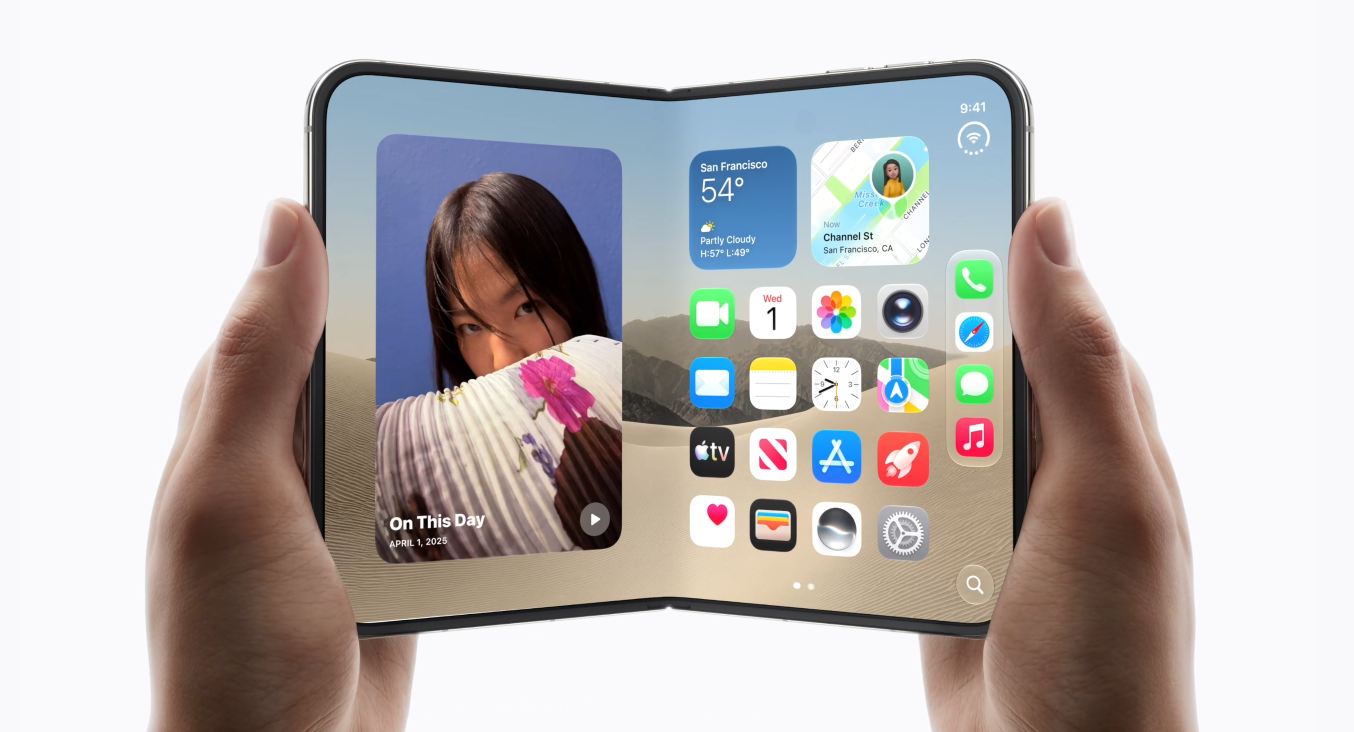
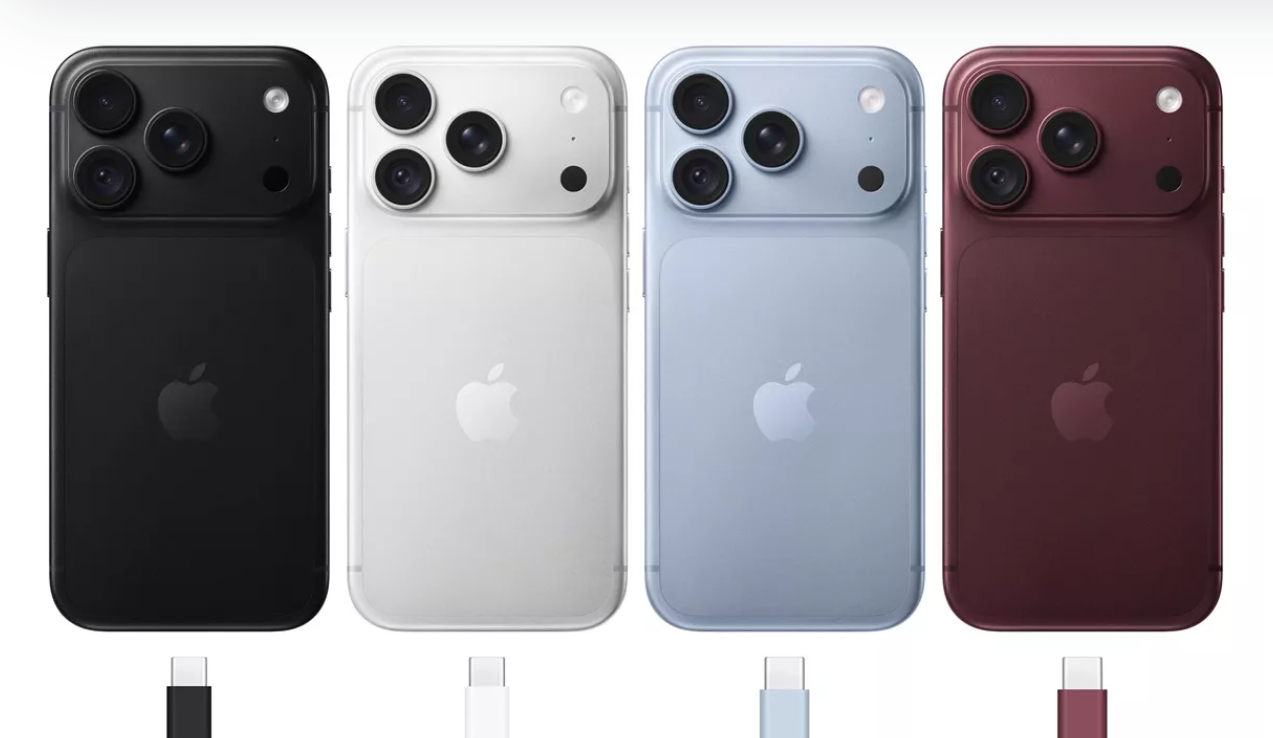
Apple resmi memperkenalkan iPhone Duo sebagai iPhone lipat pertamanya, dengan layar 7,6 inci, chip A20 Pro, dan harga mulai US$1.999.
Hedra.ID - Microsoft memperluas sistem keamanan Perception untuk mengawasi AI agent yang digunakan di lingkungan perusahaan. Pembaruan ini membawa Guardian Agents serta kontrol baru yang memungkinkan akses dan respons keamanan disesuaikan ketika tingkat risiko sebuah agent berubah.
Dalam pengumuman di situs resminya, Senin (19/10/2026), Microsoft menilai AI agent tidak seharusnya otomatis dipercaya hanya karena beroperasi di dalam sistem perusahaan. Agent dapat memiliki akses ke data, aplikasi, alat, dan sistem internal, sehingga tindakannya tetap perlu diawasi meski tidak sedang dikendalikan penyerang dari luar.
“Sayangnya, model frontier, dari mana pun asalnya, tidak dapat begitu saja dipercaya,” kata Hayete Gallot, Executive Vice President Microsoft Security, dalam pernyataannya.
Microsoft menegaskan pandangan itu bukan berarti model AI secara inheren berniat jahat. Kekhawatirannya lebih pada kemampuan model untuk bertindak berdasarkan tujuan dan konteks yang dapat berubah. Agent juga dapat melakukan kesalahan, dimanipulasi, atau menghasilkan tindakan yang tidak sesuai dengan maksud awal pengguna maupun organisasi.
Selain itu, Microsoft menyebut kategori risiko ini sebagai “agentic insiders”. Konsep tersebut memperluas gagasan risiko internal yang sebelumnya lebih banyak dikaitkan dengan manusia atau akun pengguna, menjadi juga mencakup perangkat lunak agent yang dapat mengambil tindakan dalam proses bisnis.
Pandangan serupa disampaikan CEO Microsoft Satya Nadella dalam penjelasan mengenai arsitektur kepercayaan untuk sistem agentik.
“Sistem agentik yang paling dapat dipercaya bukanlah sistem dengan model yang paling kita percayai,” kata Nadella.
Prinsip yang didorong Microsoft adalah memisahkan kecerdasan yang diberikan model dari kewenangan untuk menentukan apa yang boleh dilakukan. Kontrol atas akses, tindakan, dan kelanjutan operasi agent ditempatkan di luar model agar tidak bergantung pada keputusan model itu sendiri.
Salah satu penerapannya adalah Dynamic Permissions. Microsoft mengatakan agent sebaiknya memiliki identitas dan hak akses sendiri, bukan otomatis mewarisi seluruh akses pengguna yang menjalankannya.
Izin tersebut dapat dibatasi berdasarkan tugas dan waktu. Untuk tindakan dengan dampak lebih besar, organisasi juga dapat mensyaratkan persetujuan manusia sebelum agent melanjutkan pekerjaannya.
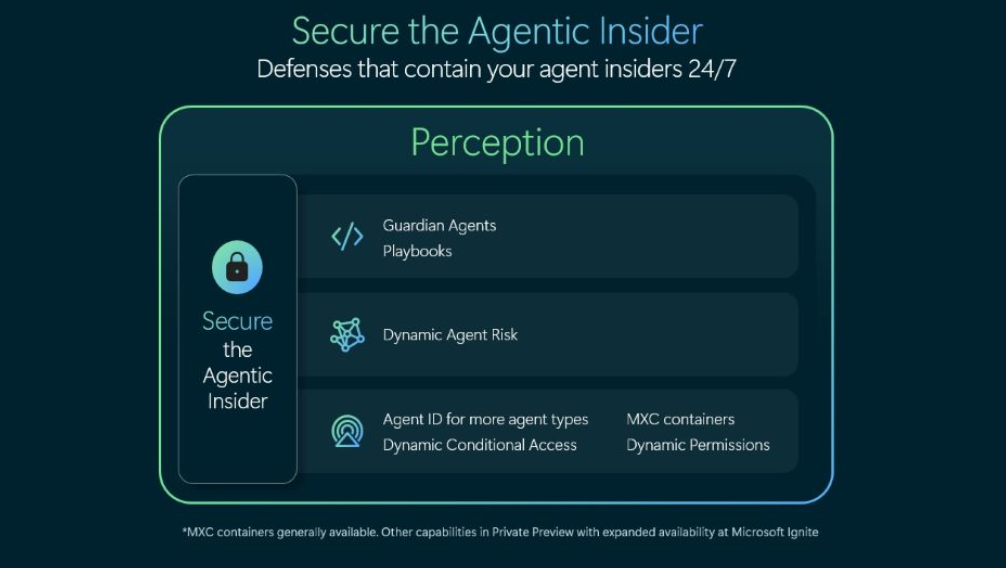 Microsoft turut memperkenalkan Dynamic Agent Risk dan Dynamic Conditional Access. Dynamic Agent Risk menggabungkan sinyal dari identitas, data, endpoint, cloud, jaringan, runtime, serta aktivitas agent untuk menilai tingkat risikonya secara berkelanjutan.
Penilaian tersebut antara lain mempertimbangkan konfigurasi agent, sumber daya yang dapat diakses, potensi dampak jika terjadi masalah, serta apakah tindakannya mulai menyimpang dari tujuan pengguna atau organisasi.
Ketika tingkat risiko berubah, Dynamic Conditional Access dapat menyesuaikan apa yang masih boleh dilakukan agent. Microsoft memberi contoh respons seperti mengurangi izin, mempertahankan akses baca tetapi memblokir perubahan data, membatasi sumber daya yang dapat dijangkau, meminta persetujuan manusia, hingga menghentikan agent jika risikonya cukup tinggi.
Perception juga diperluas untuk menemukan lebih banyak agent yang berjalan secara lokal. Microsoft mengatakan dukungannya bertambah menjadi 60 jenis local agent, termasuk Claude Code, OpenAI Codex, dan GitHub Copilot.
Untuk membantu pengawasan dalam skala besar, Microsoft menambahkan Playbooks dan Guardian Agents. Guardian Agents dirancang untuk memeriksa perubahan risiko, meninjau bukti yang relevan, serta merekomendasikan atau menjalankan tindakan pembatasan sesuai kebijakan yang sudah ditentukan manusia.
Microsoft tetap menempatkan manusia sebagai pihak yang memegang kendali atas tujuan dan keputusan dengan konsekuensi besar. Guardian Agents diposisikan untuk menangani pekerjaan pemantauan berkelanjutan yang akan sulit dilakukan secara manual ketika organisasi menggunakan agent dalam jumlah besar.
“Agent hanya akan diadopsi dalam skala besar jika mereka dapat dipercaya dalam skala besar,” kata Terrell Cox, Corporate Vice President dan Deputy CISO Microsoft.
Perubahan ini memperluas cara Microsoft melihat risiko keamanan AI. Fokusnya bukan lagi hanya pada serangan terhadap model atau penggunaan AI oleh penyerang eksternal. AI agent yang sah dan sudah berada di dalam lingkungan perusahaan juga diperlakukan sebagai komponen yang perlu memiliki identitas, batas akses, pemantauan, dan mekanisme pengendalian sendiri.