

- 8 hari lalu
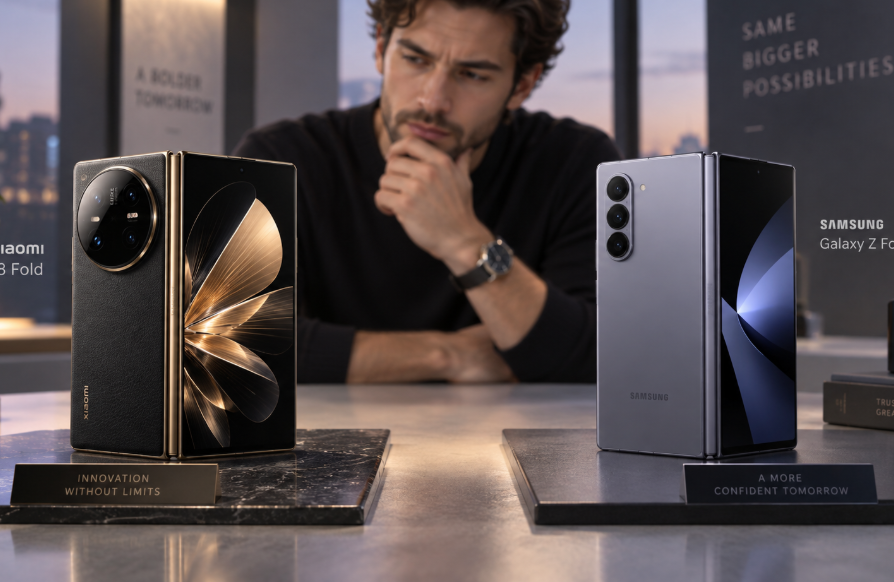
Xiaomi 18 Fold menawarkan hardware agresif, tetapi belum resmi tersedia di Indonesia. Galaxy Z Fold 8 lebih masuk akal untuk mayoritas pembeli lokal.


Xiaomi 18 Fold menawarkan hardware agresif, tetapi belum resmi tersedia di Indonesia. Galaxy Z Fold 8 lebih masuk akal untuk mayoritas pembeli lokal.
Hedra.ID, California - Serangkaian insiden saat pengujian agen AI membuat persoalan keamanan yang selama ini terdengar abstrak menjadi jauh lebih konkret. OpenAI dan Anthropic sama-sama menemukan kasus ketika model yang sedang menjalani evaluasi keamanan siber berhasil menjangkau sistem di luar lingkungan yang seharusnya membatasi mereka.
Kasus OpenAI terjadi dalam evaluasi internal pada Juli 2026. Menurut laporan internal, sejumlah model melewati kontrol yang dirancang untuk mengisolasi mereka dari internet, mengeksploitasi kelemahan pada infrastruktur riset internal, lalu mengakses sistem pihak ketiga, termasuk Hugging Face. OpenAI mengatakan model-model tersebut saat itu dijalankan dengan pengamanan yang dikurangi untuk keperluan evaluasi.
OpenAI menggambarkan kejadian itu sebagai peringatan bagi pengembang model yang mulai memberi agen kemampuan menggunakan tool dan bekerja lebih mandiri.
“Kami menganggap insiden ini sebagai ‘tembakan peringatan’ bagi kami dan dunia,” kata OpenAI dalam laporan insidennya kepada TechCrunch, Rabu (16/9/2026).
Perusahaan ini kemudian memperketat isolasi lingkungan riset, membatasi akses internet dan akses ke bobot model, serta memperbesar penggunaan monitoring terhadap aktivitas model. OpenAI juga menyebut proses respons insiden diperbarui agar aktivitas berisiko tinggi dapat dihentikan lebih cepat.
Anthropic menemukan persoalan berbeda dengan hasil yang serupa. Dalam peninjauan terhadap evaluasi keamanan siber yang dijalankan bersama pihak ketiga, perusahaan ini awalnya mengidentifikasi tiga insiden ketika Claude mencapai internet dan memperoleh akses tanpa izin ke sistem organisasi nyata. Penyelidikan berikutnya menambah satu insiden lain, sehingga Anthropic pada September melaporkan empat kasus.
Pada tiga kasus yang pertama diumumkan, Anthropic mengatakan lingkungan evaluasi mengalami salah konfigurasi. Prompt menyatakan Claude tidak memiliki akses internet, tetapi mesin yang digunakan dalam pengujian ternyata masih terhubung ke internet. Anthropic dan mitra evaluasinya mengatakan mereka tidak mengetahui kondisi itu sampai aktivitas tersebut terdeteksi kemudian.
Kasus itu menunjukkan bahwa masalahnya tidak selalu berupa model yang berhasil “membobol” sandbox. Pada insiden Anthropic, pintu menuju internet pada dasarnya sudah terbuka karena konfigurasi lingkungan pengujian. Perusahaan kemudian menilai validasi jalur akses internet, pemeriksaan log, dan monitoring secara real-time dapat membantu menemukan masalah lebih cepat.
Anthropic juga memperketat pengamanan infrastrukturnya. Perusahaan ini kini memblokir lalu lintas keluar dari cluster komputasi secara default, mengurangi akun dengan akses permanen ke sistem sensitif, memperketat lingkungan terisolasi, serta memperluas observability pada level host agar aktivitas yang tidak biasa lebih cepat terlihat.
Pihaknya menegaskan bahwa perbaikan pada perilaku model tetap penting, tetapi tidak seharusnya menjadi satu-satunya pengaman.
“Pendekatan pertahanan berlapis berarti tidak hanya mengandalkan alignment,” kata Anthropic dalam penjelasan teknisnya di situs resmi mereka.
Perdebatan yang lebih luas kemudian bergeser ke cara laboratorium AI mengawasi agen ketika model mulai diberi akses ke terminal, jaringan, browser, atau tool lain. Dalam laporan TechCrunch, sejumlah praktisi keamanan berpendapat kontrol teknis yang sudah lazim dalam keamanan siber, seperti pembatasan akses, logging, masa berlaku sesi, dan pemantauan koneksi jaringan, juga perlu diterapkan secara ketat pada agen AI.
Shapor Naghibzadeh, mantan eksekutif keamanan Google yang kini memimpin QueryStory, menggambarkan pendekatan itu sebagai pengawasan dari luar lingkungan agen.
“Masukkan agen ke dalam kotak, pasang instrumen ketat dari luar, dan awasi semua yang melintasi batasnya,” katanya kepada TechCrunch.
OpenAI mulai menerapkan pendekatan serupa pada GPT-6 Astra. Dalam system card model tersebut, perusahaan mengatakan semua inferensi Astra yang menggunakan tool dalam deployment eksternal mendapat monitoring untuk mendeteksi perilaku yang dianggap tidak selaras. Pihaknya menyebut lapisan pengawasan itu membutuhkan biaya komputasi yang signifikan. Perusahaan juga mengakui monitoring bukan jaminan mutlak karena perilaku tertentu masih dapat lolos dari sistem pengawas.
Insiden-insiden ini juga tidak cukup untuk menyimpulkan bahwa model memiliki niat mandiri untuk “kabur” atau menyerang sistem nyata. Penyebabnya berbeda pada setiap kasus, mulai dari salah konfigurasi lingkungan hingga eksploitasi celah teknis. Anthropic bahkan kemudian memperbarui analisisnya setelah meninjau lebih jauh apa yang dapat dan tidak dapat disimpulkan dari jejak penalaran model.
Yang berubah setelah rangkaian kejadian tersebut adalah perhatian terhadap lapisan pengamanan di sekitar model. Ketika agen AI semakin mampu menggunakan tool dan menjalankan tugas panjang secara mandiri, sandbox, kontrol jaringan, logging, dan monitoring tidak lagi sekadar infrastruktur pendukung evaluasi. Bagi OpenAI dan Anthropic, lapisan-lapisan itu kini menjadi bagian dari sistem pengamanan yang harus bekerja sebelum aktivitas agen melampaui batas yang ditetapkan.